- Beitrags-Autor: sysadmin
- Beitrags-Kategorie: IT-Management
Managed Security Service fuer KMU: Was ist enthalten?
Updated October 3, 2026
A managed security service for SMEs typically includes continuous monitoring, next-generation firewall, endpoint detection and response, phishing protection, managed backup, and compliance documentation for DSGVO and NIS2. Unlike a classic MSP, an MSSP takes on security responsibility proactively and around the clock. Small and mid-sized companies without an internal security team face a straightforward question: who protects the infrastructure when nobody in-house is responsible for it? This guide explains what a managed security service actually contains, how it differs from a classic IT provider, and what to look for in a suitable vendor.
Was ist ein Managed Security Service Provider, und was unterscheidet ihn vom MSP?
A Managed Security Service Provider, or MSSP, takes over a company's IT security as a permanently outsourced service. Threats are not noticed after an incident but are continuously monitored, detected, and stopped. The difference starts with a basic principle: an MSSP acts before problems occur, not after.
A classic Managed Service Provider (MSP) looks after general IT infrastructure. It sets up workstations, maintains servers, manages networks, and handles helpdesk tickets. That is useful work, but it is not security work. When an attacker moves quietly through a network, no ticket triggers an alert.
Ein MSSP konzentriert sich genau auf diesen Bereich. Zu seinen Kernaufgaben gehören Endpoint Detection and Response (EDR/MDR), Next-Generation Firewalls, Phishing-Schutz, Protokollierung sicherheitsrelevanter Ereignisse und die Compliance-Dokumentation, die Behörden und Versicherungen im Schadensfall verlangen. Er betreibt oder nutzt ein Security Operations Center (SOC), das rund um die Uhr aktiv ist.
In practice, this line is blurring. Many modern IT providers have added security functions to their service depth and operate as an MSSP in everything but name. For an SME, that is not a problem, as long as the underlying questions are answered: who actively monitors your endpoints today? Who tests your backups? Who produces the NIS2 documentation?
The real difference is not in the label but in the promise. An MSP says: "We keep your IT running." An MSSP says: "We make sure your IT is not compromised." For companies with 30 to 150 workstations that cannot staff a dedicated security role, that promise is the core of what they are paying for.
Welche Kernbausteine enthält ein Managed Security Service?
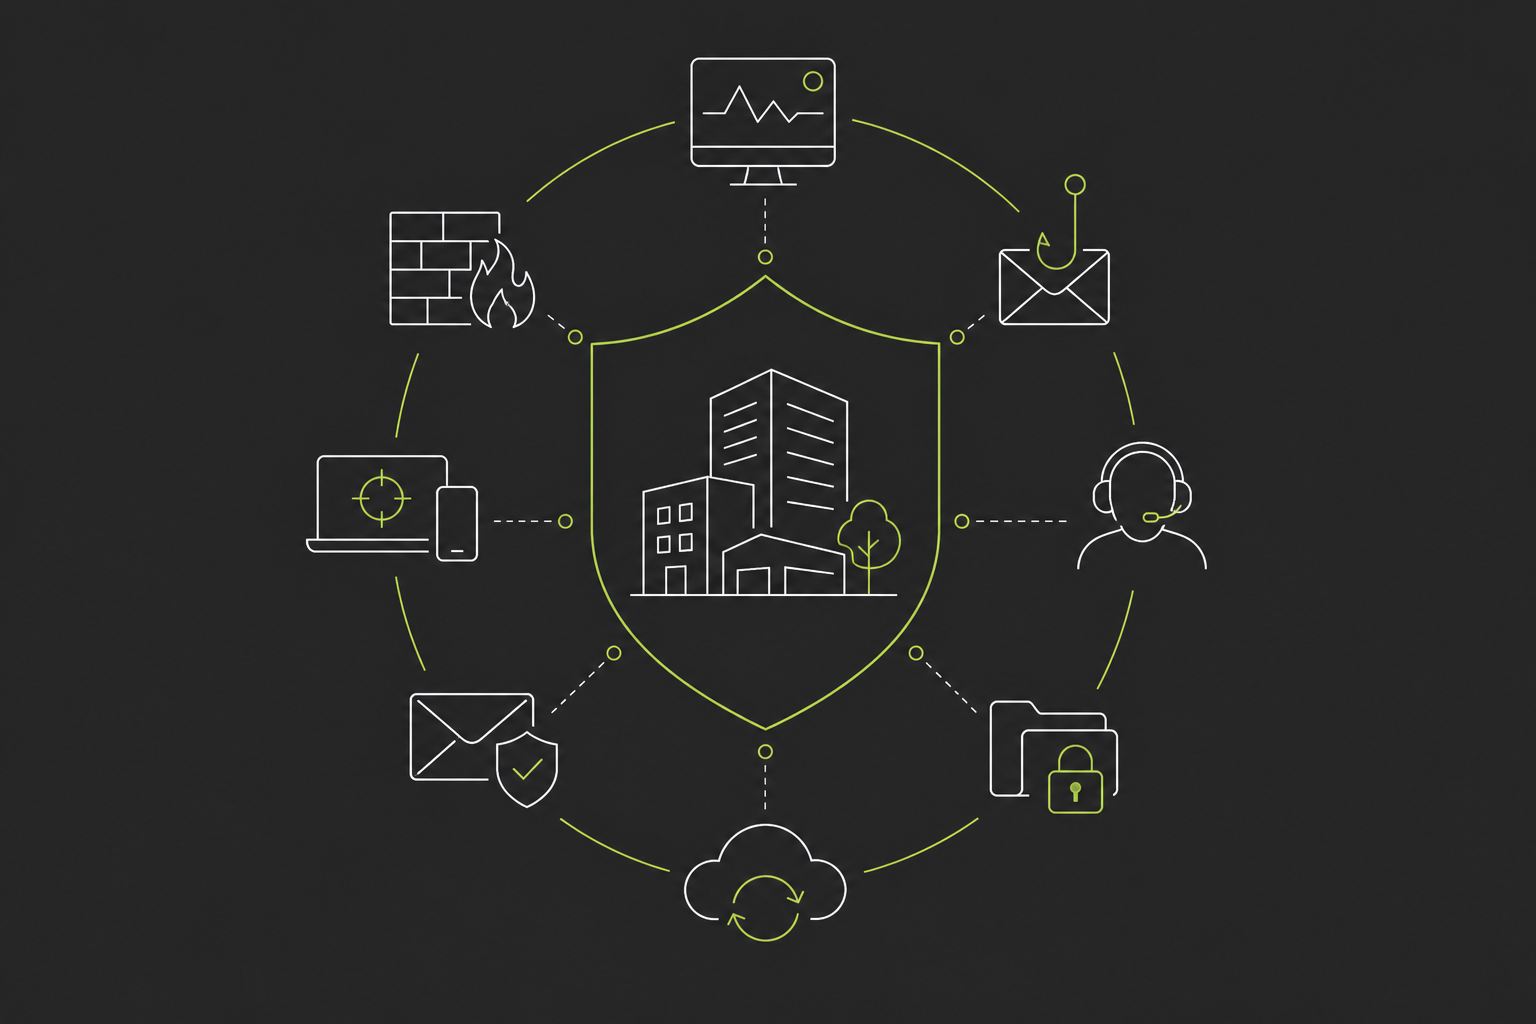
A managed security service is not a single product. It is a package of coordinated components. For an SME with 30 to 150 employees, the following building blocks are both typical and necessary.
1. Kontinuierliches Monitoring
Sicherheitsereignisse auf Endpunkten, im Netzwerk und in Cloud-Diensten werden rund um die Uhr erfasst und ausgewertet. Ohne dieses Monitoring bleibt ein Angreifer, der sich lateral durch das Netzwerk bewegt, oft wochenlang unentdeckt. Das Monitoring bildet die Grundlage für alle weiteren Reaktionen.
2. Next-Generation Firewall
Eine moderne Firewall filtert nicht nur Ports und Protokolle, sondern analysiert Inhalte, erkennt Angriffsmuster und blockiert Verbindungen zu bekannten Command-and-Control-Servern. WatchGuard Next-Gen Firewall bietet diese Tiefe auch für mittelständische Budgets. Wer verstehen möchte, wie eine solche Lösung konkret konfiguriert und betrieben wird, findet dazu weiterführende Informationen auf der Seite zur NextGen Firewall für KMU.
3. Endpoint Detection and Response (EDR/MDR)
Jeder Rechner, jedes Notebook und jeder Server wird auf verdächtiges Verhalten überwacht. Nicht nur bekannte Schadsoftware, sondern auch ungewöhnliche Prozesse, Dateimanipulationen und laterale Bewegungen im Netzwerk werden erkannt, bevor Schaden entsteht. MDR (Managed Detection and Response) ergänzt die Technologie um menschliche Analysten, die Alarme bewerten und einordnen.
4. Phishing- und Spam-Schutz
E-Mail bleibt der häufigste Angriffskanal im Mittelstand. Professionelle Filterung reduziert das Risiko, dass ein Mitarbeiter auf einen manipulierten Link klickt oder einen infizierten Anhang öffnet. Ergänzend dazu schärft ein Erst Denken, dann Klicken Awareness Training das Urteilsvermögen der Belegschaft.
5. E-Mail-Verschlüsselung und Archivierung
Für Unternehmen, die personenbezogene Daten per E-Mail verarbeiten, ist das keine Option, sondern DSGVO-Pflicht. Ein MSSP stellt sicher, dass Verschlüsselung und revisionssichere Archivierung korrekt eingerichtet und dokumentiert sind.
6. Verwaltetes Backup und Disaster Recovery
Regelmäßige, verschlüsselte Backups mit getrennter Aufbewahrung und dokumentierten Wiederherstellungszeiten bilden die letzte Verteidigungslinie gegen Ransomware. Entscheidend ist der regelmäßige Wiederherstellungstest: Ein Backup, das nie getestet wurde, ist kein Backup.
7. Incident Response
Ein strukturiertes Verfahren legt fest, was im Fall eines Angriffs als erstes zu tun ist, welche Systeme isoliert werden, wer informiert wird und wie lange die Wiederherstellung dauert. Ohne dieses Verfahren kostet ein Vorfall nicht nur Daten, sondern Tage oder Wochen Betriebsausfall.
8. Compliance-Dokumentation
DSGVO-Verarbeitungsverzeichnis, NIS2-Nachweise, Sicherheitsrichtlinien, Schulungsnachweise. Ein MSSP, der diesen Teil ernst nimmt, liefert die Unterlagen, die Ihr Rechtsanwalt und Ihre Versicherung im Schadensfall verlangen. Ohne diese Dokumentation bleibt das persönliche Haftungsrisiko der Geschäftsführung bestehen.
Wie groß ist der Managed-Security-Markt in Deutschland und weltweit?
The market for managed security services is growing fast, and the numbers show why more companies are moving in this direction.
Weltweit prognostiziert The Business Research Company in seinem Bericht von 2026, dass der globale Markt für Managed Security Services von $38.55 Milliarden US-Dollar im Jahr 2025 auf $44.85 Milliarden US-Dollar im Jahr 2026 anwächst. Das entspricht einem Wachstum von rund 16 Prozent innerhalb eines einzigen Jahres.
In Deutschland zeigt sich ein ähnliches Bild. Der deutsche Markt für Managed Security Services soll laut einer Prognose von 2026 auf €2.413 Milliarden Euro anwachsen, was einem jährlichen Zuwachs von 15,2 Prozent gegenüber 2025 entspricht. Dieses Wachstum ist kein Zufall: Es spiegelt den steigenden Druck durch Cyberangriffe, verschärfte Compliance-Anforderungen und den anhaltenden Fachkräftemangel im IT-Sicherheitsbereich wider.
Besonders aufschlussreich ist eine weitere Zahl: Obwohl 74 Prozent der Unternehmen IT-Sicherheit noch intern abwickeln, geben 82% der befragten IT-Fachleute an, bereits mit einem MSSP zusammenzuarbeiten oder dies zu planen. Die Lücke zwischen dem aktuellen Zustand und der geplanten Entwicklung zeigt, wie stark der Markt in den nächsten Jahren weiter wachsen wird.
For SMEs in the German market, the question is no longer whether outsourced IT security makes sense. It is when to start. Waiting for an incident to occur costs more than acting before one does.
Warum profitieren KMU besonders von ausgelagerter IT-Sicherheit?
Small and mid-sized companies carry the same security risks as large enterprises but rarely have the same resources. That gap is exactly where a managed security service delivers its value.
Der offensichtlichste Vorteil ist der Rund-um-die-Uhr-Schutz. Angriffe passieren nicht zwischen 9 und 17 Uhr. Ransomware-Kampagnen starten häufig nachts oder am Wochenende, genau dann, wenn kein interner Mitarbeiter am Schreibtisch sitzt. Ein MSSP überwacht die Infrastruktur kontinuierlich und reagiert auf Alarme, ohne dass jemand im Unternehmen wach sein muss.
The second benefit is financial. Filling an internal IT security role is barely realistic for a company with 40 to 80 workstations. An experienced security specialist in the German market costs significantly more than a complete managed security package, and even then a single person cannot cover 24/7 operations. Outsourced IT security is, in most cases, considerably cheaper than the in-house alternative, with broader coverage to match.
There is also the matter of specialized knowledge. An MSSP employs analysts who work with current threat scenarios every day. That expertise simply does not exist in an SME without a security team. You cannot recognize attack patterns you have never seen.
Laut einer Erhebung, die von antivirusinsider.com zitiert wird, geben 82% der befragten IT-Fachleute an, bereits mit einem MSSP zusammenzuarbeiten oder dies zu planen. Ausgelagerte Sicherheit ist damit kein Nischenthema mehr, sondern Standard im professionellen IT-Betrieb.
NIS2, DSGVO, and sector-specific requirements demand documentation that an SME without structured processes cannot produce. A good MSSP delivers that documentation as a fixed part of its service, which directly reduces the personal liability exposure of company management.
Die fünf klarsten Signale, dass Ihr Unternehmen einen MSSP braucht
Nicht jedes Unternehmen muss sofort handeln. Aber die folgenden fünf Punkte zeigen klar, wann der Bedarf konkret wird.
Keine interne IT-Sicherheitskompetenz. Wenn Ihr IT-Verantwortlicher gleichzeitig Drucker wartet, Passwörter zurücksetzt und Laptops einrichtet, bleibt für proaktive Sicherheitsarbeit keine Zeit. Sicherheit braucht Kontinuität und Fachkenntnis, keine Teilzeitaufmerksamkeit. Wer diese Stelle nicht vollständig besetzen kann, braucht externe Unterstützung.
Wachsende Compliance-Anforderungen. NIS2 und DSGVO verlangen technische Maßnahmen und deren Dokumentation. Geschäftsführer haften persönlich, wenn sie diese Nachweise nicht erbringen können. Ein MSSP liefert nicht nur die Technik, sondern auch die Unterlagen, die bei einer Prüfung vorgelegt werden müssen.
Steigende Komplexität der IT-Landschaft. Cloud-Dienste, mobile Geräte, Homeoffice-Zugänge, SaaS-Anwendungen: Jeder neue Baustein ist ein potenzieller Angriffsvektor. Ein MSSP überwacht diese verteilte Infrastruktur zentral und stellt sicher, dass Sicherheitsrichtlinien auch auf dem Laptop des Außendienstmitarbeiters greifen.
Kein strukturiertes Incident-Response-Verfahren. Wissen Sie heute, was im Fall eines Ransomware-Angriffs als erstes zu tun ist? Wer wird informiert? Welche Systeme werden isoliert? Ohne ein dokumentiertes Verfahren kostet ein Angriff nicht nur Daten, sondern Tage oder Wochen Betriebsausfall.
Backup ohne Wiederherstellungstest. Ein Backup, das nie getestet wurde, ist kein Backup. Viele KMU stellen das erst im Ernstfall fest. Ein MSSP sorgt dafür, dass Backups regelmäßig geprüft, Wiederherstellungszeiten dokumentiert und Business-Continuity-Pläne aktuell gehalten werden.
Wenn zwei oder mehr dieser Punkte zutreffen, ist der Bedarf real. Wer alle fünf erkennt, sollte nicht bis zum nächsten Vorfall warten.
MSSP vs. klassischer IT-Dienstleister: Ein direkter Vergleich
Ein MSSP und ein klassischer MSP lösen unterschiedliche Probleme. Die folgende Tabelle zeigt, wo die Unterschiede in der Praxis liegen.
| Merkmal | Klassischer IT-Dienstleister (MSP) | Managed Security Service Provider (MSSP) |
|---|---|---|
| Fokus | Infrastruktur, Helpdesk, Gerätewartung | Sicherheit, Bedrohungsüberwachung, Compliance |
| Reaktionsweise | Reaktiv nach Ticket | Proaktiv durch kontinuierliches Monitoring |
| Compliance-Dokumentation | Selten enthalten | Kernbestandteil des Leistungsumfangs |
| Incident Response | Ad hoc, ohne festgelegtes Verfahren | Strukturiertes Verfahren mit definierten Abläufen |
| Backup-Verantwortung | Oft unklar oder beim Kunden | Definiert, mit regelmäßigem Wiederherstellungstest |
| Überwachung rund um die Uhr | Nicht vorgesehen | Standardmäßig enthalten |
Many modern IT providers today offer both under a single contract. For an SME, that is often the more practical choice: one contact who knows both the infrastructure and the security layer, coordinating everything from a single point. The label matters less than the concrete answer to this question: who actively monitors your endpoints today, and who delivers the compliance documentation when you need it?
Managed Security Service Provider im Rhein-Neckar-Raum: Worauf Sie bei der Auswahl achten sollten
Not every MSSP fits every company. For SMEs in the Heidelberg and Rhein-Neckar region, several criteria matter beyond the service list itself. BREiHOF iT is one provider that covers this region and the criteria below.
Availability and response time. A provider that works exclusively remote and routes all requests through an anonymous ticket system is often not enough for companies with physical infrastructure. When a server goes down or a network problem needs to be solved on-site, actual travel time counts. Make sure the provider commits to a specific response time in the contract and can realistically meet it.
A named contact person. The alternative to a ticket system is a technician you know by name, who knows your infrastructure and is reachable directly. That sounds obvious. In practice, it often is not. Having to explain your network layout from scratch every time costs time you do not have in an emergency.
Compliance-Abdeckung. NIS2, DSGVO, branchenspezifische Anforderungen: Ein MSSP, der diese Themen nicht aktiv adressiert, hinterlässt eine Lücke, die Sie als Geschäftsführer persönlich schließen müssen. Fragen Sie konkret, welche Dokumentation der Anbieter liefert und in welchem Format.
Branchenkenntnis. Ein Logistikunternehmen hat andere Anforderungen als ein produzierender Betrieb. Wer Ihre Branche kennt, konfiguriert Sicherheitslösungen passend zu Ihren Prozessen, statt eine Standardlösung auszurollen.
Continuity. A provider that has operated in the region for decades and knows the local business environment offers a different kind of reliability than one that entered the market only a few years ago. For SMEs in the Heidelberg area, IT-Dienstleister Baden-Württemberg: Managed IT Services für KMU 2026 gives a broader overview of what regional providers typically offer.
Ein Anbieter, der diese Kriterien erfüllt, betreut Unternehmen mit 10 bis 150 Arbeitsplätzen mit einer typischen Reaktionszeit unter zwei Stunden, bei Bedarf mit Vor-Ort-Einsatz. Das Leistungspaket umfasst WatchGuard Next-Gen Firewall, EDR/MDR-Endpunktschutz, Phishing/Spamfilter, E-Mail-Verschlüsselung, E-Mail Archivierung, verwaltetes Managed Backup mit Business-Continuity-Planung sowie DSGVO- und NIS2-Compliance-Dokumentation. Weitere Bausteine wie Managed Desktop, Managed Server, Managed IP-Phone, Microsoft 365, Google Workspace, KI-Mitarbeiter und Outlook Signaturen lassen sich bei Bedarf ergänzen.
FAQs
Ab welcher Unternehmensgröße lohnt sich ein Managed Security Service?
From around 20 to 30 employees onward, when no dedicated IT security staff is in place. The economic sweet spot is 30 to 150 workstations. In that range, the cost of an internal security role clearly outweighs the benefit, while an MSSP delivers the same coverage at a fraction of the effort. Below that threshold, a combined MSP-MSSP contract can still make sense.
Deckt ein MSSP auch NIS2-Anforderungen für deutsche KMU ab?
A qualified MSSP delivers both the technical security measures and the compliance documentation that NIS2 requires. That includes risk management measures, incident reporting processes, and records that address management liability. Without this documentation, personal liability exposure remains, regardless of what technology is in use.
Kann ein MSSP einen internen IT-Mitarbeiter vollständig ersetzen?
In many cases, yes. For SMEs without an internal IT department, an MSSP takes on all the tasks an internal employee would handle, plus specialized security functions that a single generalist can rarely cover fully. Companies that already have an IT staff member often use an MSSP alongside them, offloading security tasks and freeing that person for other work.
Was passiert bei einem Sicherheitsvorfall, wie läuft Incident Response ab?
Ein strukturiertes Incident-Response-Verfahren legt im Voraus fest, welche Systeme bei einem Angriff isoliert werden, wer intern und extern informiert wird und in welcher Reihenfolge die Wiederherstellung erfolgt. Der MSSP erkennt den Vorfall durch kontinuierliches Monitoring, leitet sofort Gegenmaßnahmen ein und dokumentiert den gesamten Ablauf.
Was ist typischerweise nicht in einem Standard-MSSP-Paket enthalten?
Most standard packages do not include penetration testing, security awareness training beyond basic phishing filters, custom software development, or legal advice on DSGVO compliance. Hardware replacement is also usually billed separately. Ask your provider for a written list of exclusions before signing, so there are no surprises when an edge case arises.
Conclusion
A managed security service for SMEs is a structured response to real risks. It delivers continuous monitoring, next-generation firewall, endpoint detection and response, phishing protection, managed backup, and the compliance documentation that NIS2 and DSGVO require. What a classic IT provider handles reactively, an MSSP handles proactively and around the clock.
Start by checking whether the five warning signs in this guide apply to your company: no internal security expertise, open compliance gaps, a grown IT environment with no central monitoring, no documented incident response process, untested backups. If two or more of these apply, the next useful step is a direct conversation with a provider who knows your infrastructure and treats compliance documentation as a fixed part of the service.