
INKY-Partner · E-Mail-Sicherheit Heidelberg
Die gefährliche Mail sieht aus wie vom Chef.
Ihr Filter lässt sie durch, weil sie neu und glaubwürdig ist. Ein Klick – und jemand überweist, öffnet den Anhang oder gibt das Passwort weiter. INKY legt deshalb ein farbiges Banner in den Posteingang: Rot stoppt, Gelb bremst, Grau erklärt.
15 Minuten. Kein Verkaufsgespräch. Wir zeigen, wo Ihr Risiko heute liegt – und was schon gut steht.
Das Problem
Ihr Spam-Filter hält das nicht auf.
Das ist keine Kritik an Ihrer IT. Moderne Angriffe sind keine groben Kettenbriefe mehr.
Sie klingen wie der Geschäftsführer unterwegs. Wie der Lieferant mit neuer Bankverbindung. Wie Microsoft mit einer Anmeldebitte. Der Filter sieht eine saubere, neue Mail. Ihr Mitarbeiter sieht eine normale Bitte – und handelt.
Die Lösung, die man sieht
Rot stoppt. Gelb bremst. Grau erklärt.
INKY legt das Banner direkt in die E-Mail – in Outlook, im Browser, auf dem Handy. Ihre Mitarbeiter sehen den Grund, bevor sie klicken. Grün gibt es bewusst nicht: Grün würde Sicherheit vortäuschen.
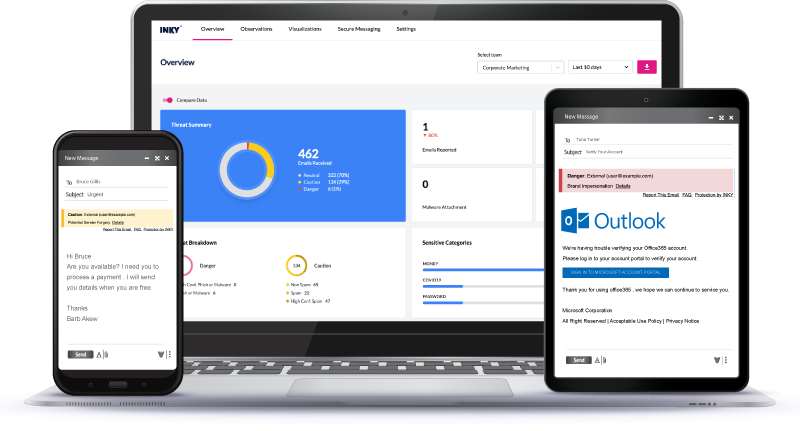
Rot · Gefahr
Nicht klicken. Anhang nicht öffnen.
Eindeutiges Phishing oder Schadsoftware. Die Mail nicht beantworten, nicht weiterleiten – sofort melden.
Gelb · Vorsicht
Ungewöhnlich – erst prüfen.
Erstabsender, ungewohnter Ton oder eine sensible Bitte (Passwort, Rechnung, Überweisung). Inhalt lesen, Links nicht ungeprüft öffnen.
Grau · Neutral
Extern, ohne Alarm.
Die Mail kommt von außen und ist unbedenklich. Oft Newsletter oder Marketing (Graymail) – lesen ja, nicht mit internem Tagesgeschäft verwechseln.
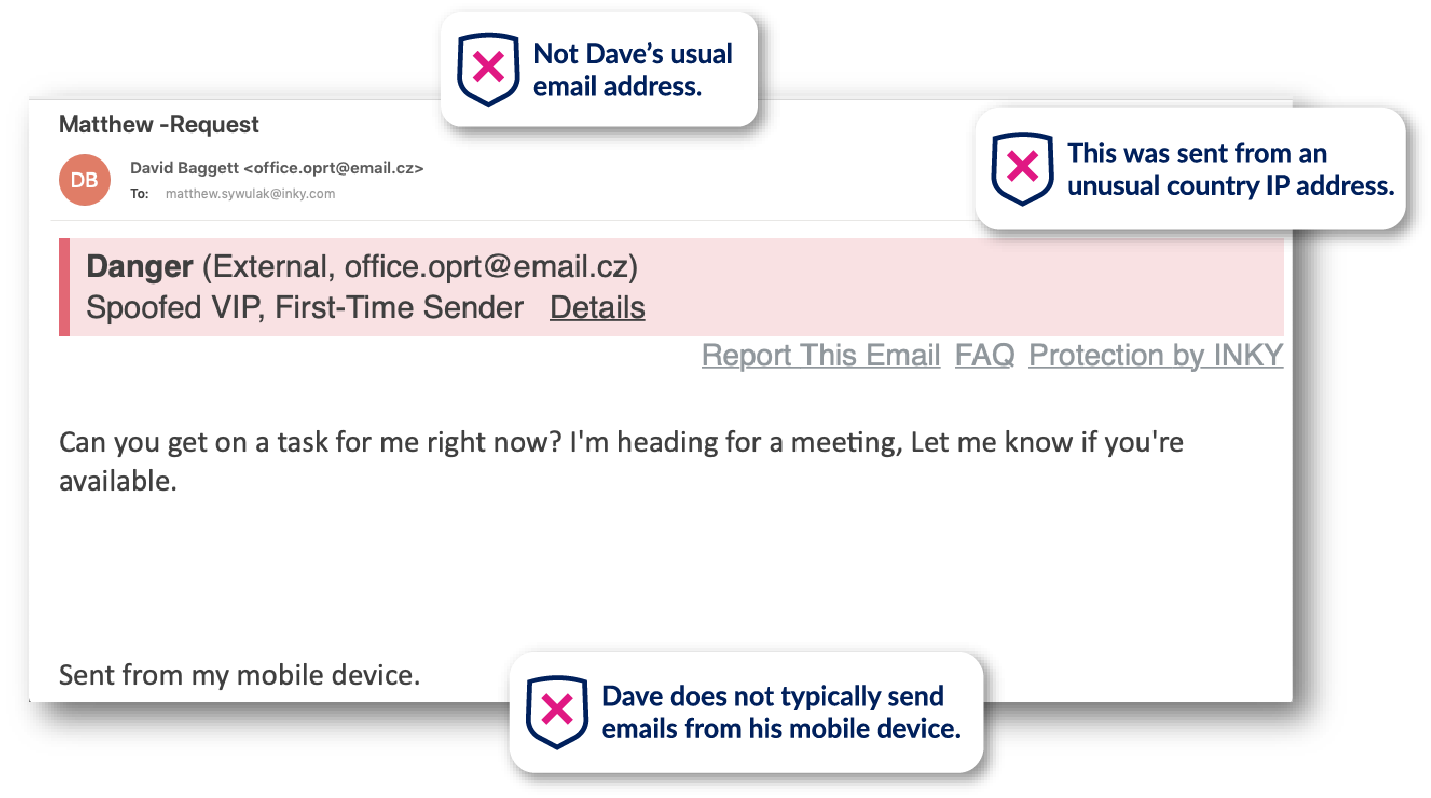
Wollen Sie sehen, wie so ein Banner in Ihrem Postfach aussehen würde?
15-Minuten-Audit anfragenWarum das funktioniert
INKY kennt das Beziehungsnetz Ihrer Firma
Der Banner ist die sichtbare Schicht. Dahinter lernt INKY, wer bei Ihnen normalerweise mit wem schreibt – und schlägt Alarm, wenn jemand nur so tut.
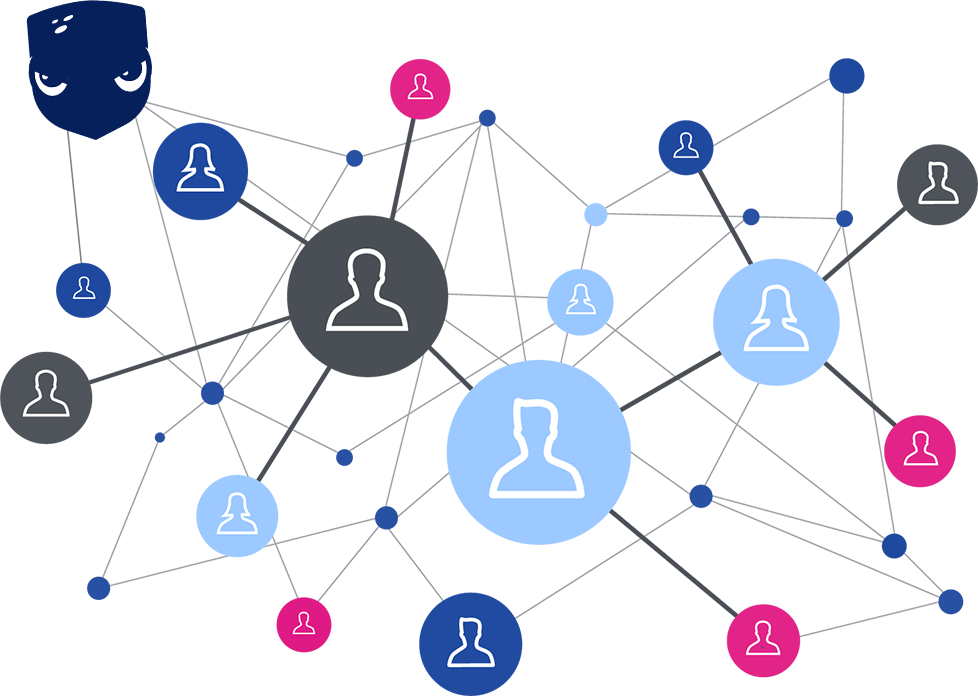
Nicht die Mail ist neu – das Verhalten ist falsch
Text-Phishing wirkt harmlos: eine kurze Bitte vom Chef, eine Rechnung vom Lieferanten. Klassische Filter sehen oft nichts. INKY vergleicht die Mail mit dem gelernten Muster Ihrer Organisation.
- Baut ein Beziehungsnetz: wer schreibt üblicherweise wem?
- Lernt Muster: Ton, typische Kontakte, gewohnte Wege.
- Warnt, wenn eine Mail von diesem Muster abweicht – etwa eine Chef-Imitation.
Deshalb erscheint das Banner nicht bei jeder externen Mail. Es erscheint, wenn etwas nicht zu Ihren Leuten passt. Schwellen justieren wir so, dass echte Risiken sichtbar bleiben – ohne Banner-Müdigkeit.
Produktgrafiken: INKY. BREiHOF iT ist INKY-Partner.
Was wir konkret übernehmen
INKY als Standard – Zertifikate nur wenn nötig
Wir richten den Schutz im bestehenden Postfach ein, justieren die Banner und härten Ihre Absenderdomain. Verschlüsselung ist ein Extra – kein Pflichtkauf.
Standard-Schutz
INKY – Warnbanner im Posteingang
Im Postfach, parallel zu Microsoft 365. Ihre Mitarbeiter brauchen keine neue App.
- Rot, Gelb, Grau direkt in der Mail
- Erkennt Chef-Imitation und gefälschte Marken
- Lernt das Beziehungsnetz Ihrer Kontakte
- Hält verdächtige Anhänge in einer Prüfungsumgebung
- Sortiert Massenmails (Graymail), damit der Posteingang klar bleibt
- Wir härten zusätzlich SPF, DKIM und DMARC für Ihre Domain
Optional
Zertifikate & Verschlüsselung
Dauerhafte Ende-zu-Ende-Verschlüsselung nur, wenn Alltag und Klick nicht reichen – nicht als Pflichtkauf, nicht als zweiter Spam-Filter.
- Automatisierte S/MIME-Zertifikate
- Deutsches Hosting als Ergänzung zu INKY
- Keine doppelten Lizenzkosten für dieselbe Filterung
Zusammenfassung für die Praxis
In Microsoft 365 und Google Workspace gilt eine einfache Staffel – ohne Extra-Produkt für den Alltag.
Alltag
Normale E-MailDie automatische Transportverschlüsselung greift: Die Verbindung ist geschützt. Nichts extra kaufen, nichts extra klicken.
Sensibel
Per Klick oder RegelDSGVO-Daten oder Geschäftsgeheimnisse: In Outlook oder Gmail vor dem Absenden per Klick verschlüsseln – oder der Admin richtet Regeln ein, zum Beispiel über Keywords im Betreff.
Dauerhaft
Ende-zu-Ende nur bei BedarfEin Zertifikats-Add-on nur, wenn Sie wirklich dauerhaft Ende-zu-Ende verschlüsseln müssen. Dann kommt das optionale Modul dazu – nicht als zweiter Spam-Filter.
Kurz der Ablauf: INKY bewertet die Mail im Postfach und legt das Banner. Die Domain sichern wir unabhängig davon ab. Verschlüsselung kommt nur dazu, wenn Sie sie wirklich brauchen.
Ablauf
In 4 Schritten – ohne IT-Projekt für Sie
Die Einrichtung erledigen wir. Ihre Mitarbeiter sehen danach Banner im Posteingang. Das Beziehungsnetz wächst mit dem normalen Mailverkehr.
1
Kostenloses Audit – 15 Minuten
Wir schauen auf Ist-Stand: Postfach, vorhandener Schutz, typische Risiken. Ohne Verpflichtung, ohne Fachsprache.
2
INKY ins Postfach hängen
Wir verbinden INKY mit Ihrem Postfach (zum Beispiel Microsoft 365). Ihre Mitarbeiter sehen danach die farbigen Banner.
3
Schwellen justieren
Wir stellen ein, wann Rot, Gelb oder Grau erscheint – damit echte Risiken sichtbar bleiben, ohne dass jede Mail warnt.
4
Domain härten, optional Zertifikate
SPF, DKIM und DMARC ziehen wir nach. Verschlüsselung nur, wenn Sie sie brauchen. Danach bleiben wir Ansprechpartner.
Kein Angebot aus der Ferne: Wir sagen Ihnen, ob INKY zu Ihrer Lage passt – oder ob etwas anderes zuerst kommt.
Audit-Termin wählenWarum BREiHOF iT
Lizenz allein nützt nichts. Jemand muss sie einrichten.
Wir sind kein Softwarehaus, das Ihnen einen Zugang schickt und verschwindet. Als IT-Systemhaus in Heidelberg mit 8 Fachleuten kennen wir Ihre Umgebung – und Sie haben eine Person, die Ihren Namen kennt.
- INKY-Partner: Einrichtung und Feinjustierung durch Techniker vor Ort
- Passt zu bestehenden Microsoft-365-Umgebungen
- Domain-Härtung inklusive, nicht als Extra-Projekt
- Laufender Support mit festen Ansprechpartnern
- IT-Betreuung von KMU seit 1998 in der Region
Für wen
Wenn E-Mail Ihr Tagesgeschäft ist
Besonders sinnvoll, wenn eine falsche Mail echten Schaden anrichtet:
- Unternehmen mit sensiblen Kunden- oder Gesundheitsdaten
- Kanzleien und Steuerberater
- Hersteller und Händler mit Angeboten und Aufträgen per Mail
- Dienstleister mit vielen externen Partnern
- Unternehmen mit 20 bis 150 Arbeitsplätzen in Heidelberg und der Rhein-Neckar-Region
FAQ
Die Fragen, die vor der Entscheidung kommen
Genau dafür ist das Audit da: erst Ihre Lage, dann die Lösung – nicht umgekehrt.
Wie funktionieren die Banner – und werden sie störend?
Rot bei klarer Bedrohung. Gelb bei ungewöhnlichem Verhalten – zum Beispiel Erstabsender oder eine Bitte um Passwort oder Rechnung. Grau bei externen, unbedenklichen Mails, oft Newsletter oder Marketing. Grün gibt es nicht: Grün würde Sicherheit vortäuschen. Schwellen stellen wir so ein, dass echte Risiken sichtbar bleiben.
Warum steht plötzlich eine INKY-Adresse im Link?
Weil Links ausgetauscht werden. Angreifer schalten eine Seite oft erst scharf, wenn die Mail längst zugestellt ist – beim Eintreffen war sie harmlos. Deshalb wird das Ziel erst in dem Moment geprüft, in dem jemand klickt, nicht schon bei der Zustellung. Beim Antworten und Weiterleiten verschwindet die Umschreibung automatisch: Ihre Kunden und Lieferanten bekommen den Originallink zu sehen.
Werden Links dadurch langsamer?
Manchmal um einen Moment, ja. Beim Klick wird die Zielseite zuerst in einer abgeschotteten Umgebung geöffnet und auf Schadsoftware untersucht, bevor sie im Browser erscheint. Das ist kein Fehler, sondern die Prüfung. Sagen Sie es Ihren Mitarbeitenden vorher – sonst landet es als Ticket bei Ihnen.
Was ist mit QR-Codes in E-Mails?
Ein QR-Code ist ein Link, den niemand lesen kann. Genau deshalb sind sie bei Angreifern beliebt: Das Handy ist meist schlechter geschützt als der Rechner. INKY liest QR-Codes in E-Mails mit und prüft, wohin sie führen – und erkennt auch nachgebaute Anmeldeseiten, die Zugangsdaten abgreifen sollen.
Was ist Social Graphing – und warum hält das eine Chef-Mail auf?
INKY merkt sich, wer bei Ihnen normalerweise mit wem schreibt und in welchem Ton. Eine angebliche Chef-Mail von einer fremden Adresse weicht von diesem Netz ab – dann erscheint das Banner. Der Filter allein sieht oft nur eine saubere, neue Nachricht.
Müssen wir etwas an unseren Mail-Einstellungen ändern?
Für den Standard-Schutz mit INKY in der Regel nicht. INKY hängt am Postfach (zum Beispiel Microsoft 365) und läuft parallel zum vorhandenen Schutz. Eine Umleitung des Mailverkehrs ist nicht zwingend.
Haben wir nicht schon Microsoft 365 und Defender?
Genau deshalb ergänzt INKY. Defender filtert im Hintergrund. INKY warnt sichtbar im Posteingang – und erkennt Chef-Imitation und gefälschte Marken, die rein technische Filter oft durchlassen. Mehr dazu unter Microsoft 365.
INKY kommt aus den USA – wie gehen wir mit der DSGVO um?
INKY ist ein US-Anbieter, betreibt aber neben den US- auch EU-Rechenzentren. Wir richten grundsätzlich im EU-Rechenzentrum ein, nie im US-amerikanischen. Rohe Nachrichteninhalte speichert INKY nach eigener Angabe nicht; gespeichert werden technische Bewertungsdaten. Den Auftragsverarbeitungsvertrag nach Art. 28 DSGVO schließen wir ab und bereiten den Eintrag in Ihr Verzeichnis von Verarbeitungstätigkeiten vor. Für Verschlüsselung und Zertifikate gibt es optional ein deutsches Modul – ohne zweiten Spam-Filter.
Liest dann jemand unsere E-Mails mit?
Nein. Die Prüfung läuft vollautomatisch – Rechenregeln, Mustervergleich, Bilderkennung. Es gibt keine Oberfläche, in der Vorgesetzte, Kolleginnen, unsere Techniker oder der Hersteller den Inhalt einer E-Mail nachlesen könnten. Sichtbar wird nur, dass eine Nachricht auffällig war, nicht was darin stand. Eine Leistungs- oder Verhaltenskontrolle findet nicht statt. Der Hersteller gibt an, keine rohen Nachrichteninhalte dauerhaft zu speichern; technische Beobachtungsdaten werden nach sechs Monaten gelöscht. Als Nachweise nennt er SOC 2 Type II, ISO 27001 und DSGVO-Konformität sowie Verschlüsselung bei Übertragung und Speicherung.
Muss der Betriebsrat eingebunden werden?
Wo ein Betriebsrat besteht, ist ein System, das E-Mails automatisiert prüft, häufig mitbestimmungspflichtig – die Bewertung trifft Ihr Haus, nicht wir. Was wir liefern: eine verständliche Beschreibung, was geprüft wird, was gespeichert wird und was ausdrücklich nicht passiert. Erfahrungsgemäß nimmt eine Information vorab die halbe Diskussion vorweg.
Wie erklären wir das unseren Mitarbeitenden?
Das ist der Teil, den die meisten unterschätzen. Am Tag der Umstellung sehen alle plötzlich farbige Balken und veränderte Links – ohne Vorbereitung kommen genau dann die Rückfragen. Wir haben die Unterlagen dafür fertig: eine Information zum Ausdrucken, eine Mailvorlage für die Geschäftsführung, eine Kurzfassung für den Aushang und die Antwort auf die Datenschutzfrage. Sie bekommen sie mit, ohne dass jemand bei Ihnen etwas schreiben muss. Alle Vorlagen liegen auch frei zum Herunterladen bereit: Einführungspaket E-Mail-Schutz.
Brauchen wir zusätzlich Verschlüsselung?
Für den Alltag reicht die automatische Transportverschlüsselung – die Verbindung ist geschützt. Hochsensible Daten verschlüsseln Sie in Outlook oder Gmail per Klick, oder wir richten Regeln ein. Ein dauerhaftes Zertifikats-Add-on brauchen Sie nur, wenn das wirklich nötig ist. Den Phishing-Schutz übernimmt INKY – Verschlüsselung ist kein zweiter Spam-Filter.
Was ist DMARC – und warum betrifft uns das?
Ohne DMARC kann jemand E-Mails im Namen Ihrer Firma versenden. Ihre Kunden sehen keinen Unterschied. Wir richten das schrittweise ein – unabhängig vom Banner-Schutz.
Wie lange dauert die Einrichtung?
Für die meisten Microsoft-365-Umgebungen ist INKY in wenigen Tagen produktiv. Das Beziehungsnetz wächst mit dem normalen Mailverkehr. DMARC braucht oft 2–4 Wochen Beobachtung. Zertifikate nur bei Bedarf.
Würde diese Mail bei Ihnen ein Banner bekommen?
In 15 Minuten schauen wir auf Ihre Lage. Kein Verkaufsgespräch. Wenn der vorhandene Schutz reicht, sagen wir Ihnen das.
Termin wählen – wir melden uns pünktlich, telefonisch oder per Video.
Jetzt starten
Kostenloses E-Mail-Sicherheits-Audit
Wir schauen auf Postfach, vorhandenen Schutz und typische Angriffswege. Sie bekommen eine ehrliche Einschätzung – ohne Fachsprache, ohne Druck.
15 Minuten
Kompakt, konkret, sofort einordenbar.
Kostenlos
Keine Verpflichtung, kein Kleingedrucktes.
Fester Ansprechpartner
Kein Callcenter – jemand, der Ihre Umgebung kennt.

Ihr Ansprechpartner
Dietmar Breihof, Geschäftsführer
Sie sprechen mit jemandem, der einordnen kann – und nicht erst intern weiterfragt.
Kalender öffnet im neuen Tab – oder rufen Sie uns an.
Online-Kalender
Termin direkt im Outlook-Kalender wählen
Microsoft blockiert das zuverlässige Einbetten des Kalenders in vielen Website-Umgebungen. Deshalb öffnen wir die Buchung bewusst im neuen Tab.
- Kalender öffnen und freien Termin auswählen.
- Falls nichts passt: kurz anrufen oder den Wunschtermin mailen.
- Wir kommen vorbereitet – mit Blick auf Ihre E-Mail-Sicherheit.
Telefonisch: 06221 647280.